YİĞİT AYDEMİR

Yiğit Aydemir

Security Researcher · Low-Level & Embedded Systems Güvenlik Araştırmacısı · Düşük Seviye & Gömülü Sistemler

Computer Engineering undergraduate at Trakya University and independent security researcher specializing in offensive security, vulnerability research, and low-level systems. Author of published CVE-2026-1617 (responsible disclosure via USOM) and Communications Officer for the TRAKIHA UAV Team engineering high-throughput PtP RF telemetry pipelines. Developer of distributed C2 architectures and custom hardware cellular implants.

Trakya Üniversitesi Bilgisayar Mühendisliği lisans öğrencisi ve ofansif güvenlik, zafiyet araştırması ve düşük seviyeli sistemler üzerine çalışan bağımsız güvenlik araştırmacısı. USOM üzerinden sorumlu bildirimle yayımlanan CVE-2026-1617 açığının kaşifi ve TRAKIHA İHA Takımında yüksek verimli PtP RF telemetri hatları geliştiren haberleşme sorumlusu. Dağıtık C2 mimarileri ve hücresel donanım implantları geliştiricisi.

PROJECT DOSSIERS PROJE DOSYALARI

Technical Projects & Systems Teknik Projeler & Sistemler

Architectural deep-dives into distributed C2 infrastructure, low-power cellular hardware implants, and offensive tooling. Dağıtık C2 altyapıları, düşük güç tüketimli hücresel donanım implantları ve ofansif araçlar üzerine mimari incelemeler.

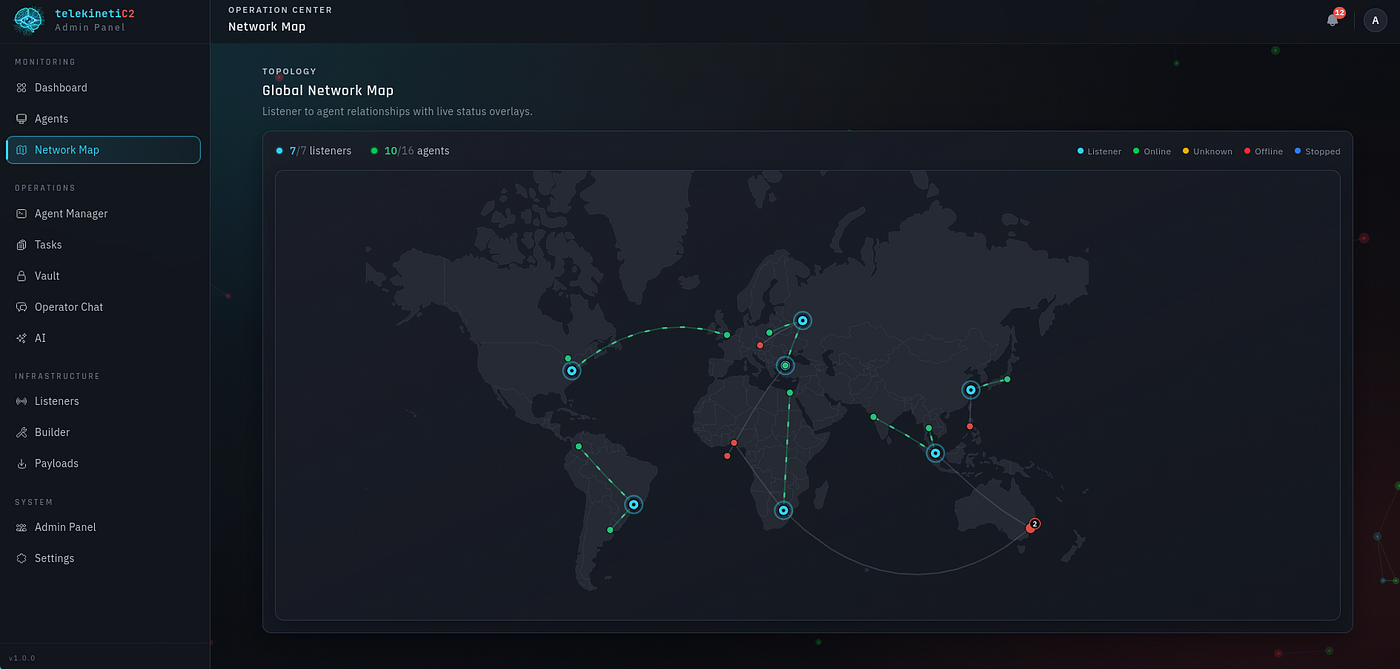
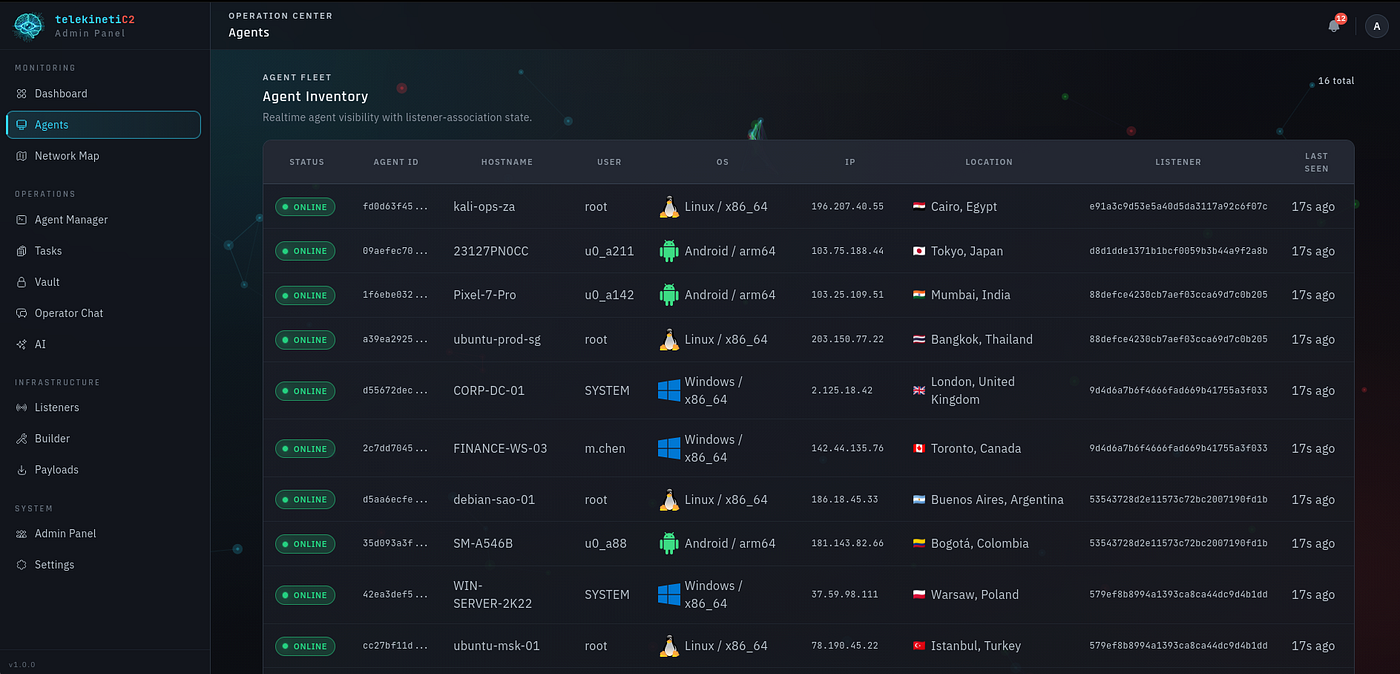
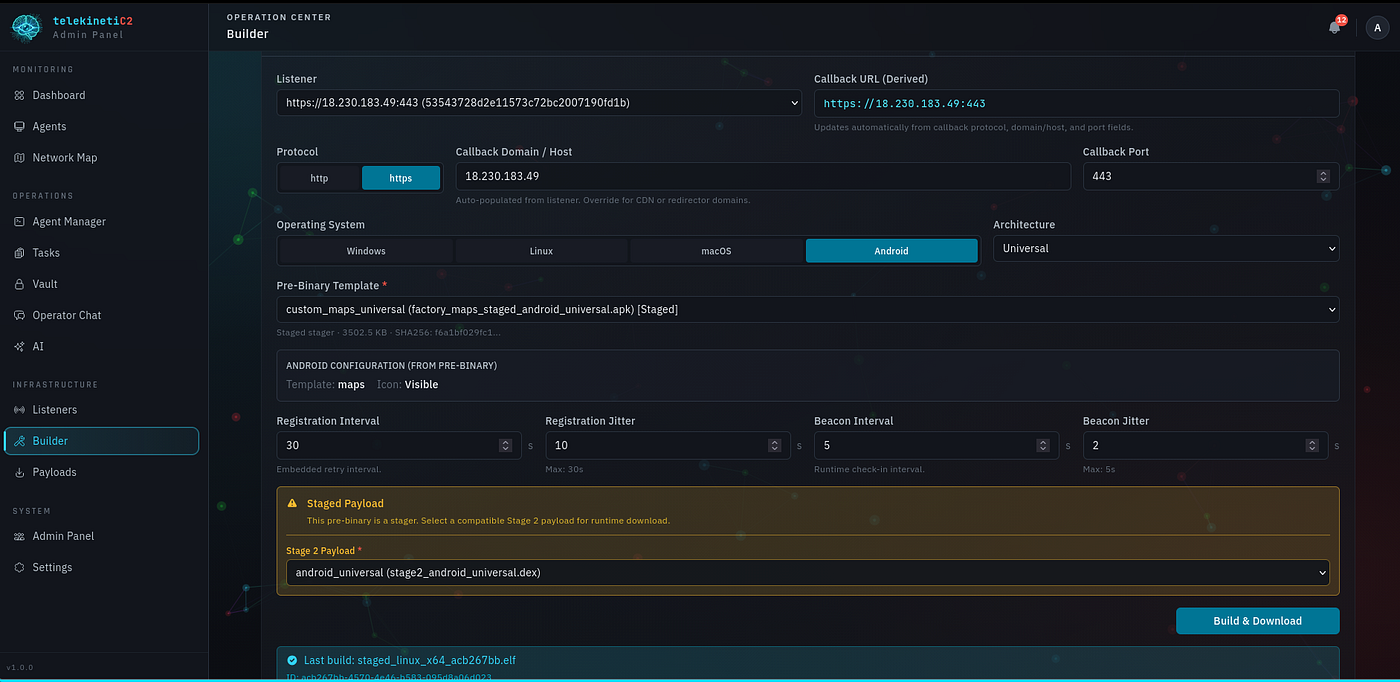
telekinetiC2

Distributed Command & Control Framework · Closed-Source Red Team Tool Dağıtık Komuta Kontrol (C2) Framework'ü · Kapalı Kaynak Red Team Aracı

C++17 / Go / Kotlin / React 6 Decoupled Services · 4 Implants 6 Ayrık Servis · 4 İmplant Private / Closed-Source Özel / Kapalı Kaynak

One-line Summary Tek Cümlelik Özet

A modular, stealth-focused multi-platform Command & Control (C2) framework engineered from scratch with end-to-end binary encryption, decoupled listener infrastructure, and memory-only evasion mechanics. Uçtan uca binary şifreleme, çoklu dinleyici altyapısı ve bellek içi kaçınma mekanizmalarıyla sıfırdan geliştirilmiş, gizlilik odaklı modüler çoklu platform Komuta & Kontrol (C2) framework'ü.

System Profile Sistem Profili

telekinetiC2 was built to explore the deep systems engineering behind adversary simulation: binary wire protocol parsing, memory-only execution, call-stack spoofing, and resilient cross-platform implants. The framework decouples multiple internet-facing "burner" listener servers from backend admin servers through Redis pub/sub, ensuring compromise of an operational listener never exposes central tasking or persistent databases. telekinetiC2, düşman simülasyonlarının arkasındaki derin sistem mühendisliğini incelemek için inşa edildi: binary hat protokolü parse etme, yalnızca bellekte çalıştırma, çağrı yığını taklit etme (call-stack spoofing) ve dayanıklı çapraz platform implantlar. Sistem, internete açık çoklu "burner" dinleyici sunucuları, arka plan yönetim sunucularından Redis pub/sub aracılığıyla ayırır; böylece operasyonel bir dinleyicinin ele geçirilmesi merkezi görevleri veya kalıcı veritabanlarını asla tehlikeye atmaz.

TECH STACK TEKNOLOJİ YIĞINI Go 1.25 (Gin), C++17, Kotlin 2.1, React 19, TypeScript, PostgreSQL, Redis, Docker, io_uring, CMake
TARGET PLATFORMS HEDEF PLATFORMLAR Windows (x64), Linux (x64 / arm64), Android (arm64 / x86, min SDK 26)
[CLOSED SOURCE] [KAPALI KAYNAK] Framework architecture & binaries available on authorized request Framework mimarisi ve binary dosyaları yetkili talep halinde sunulur
Read Architecture Deep Dive (Medium · TR) Mimari İncelemesini Oku (Medium · TR) ↗

Intelekinetic

Hardware Cellular Implant & Telemetry Extension · LilyGO T-SIM7600G-H Hücresel Donanım İmplantı & Telemetri Eklentisi · LilyGO T-SIM7600G-H

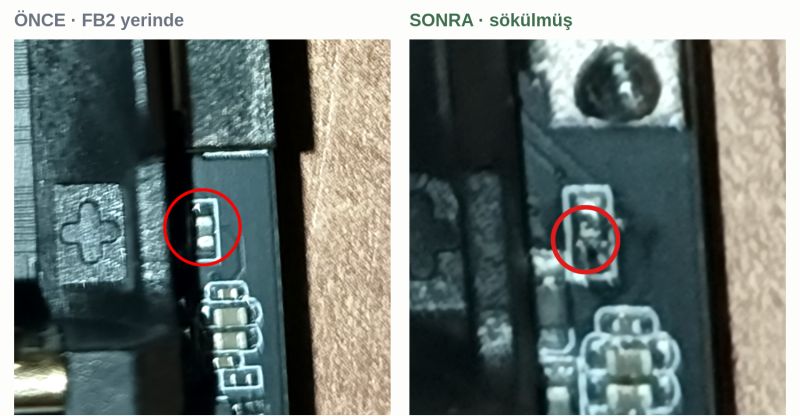
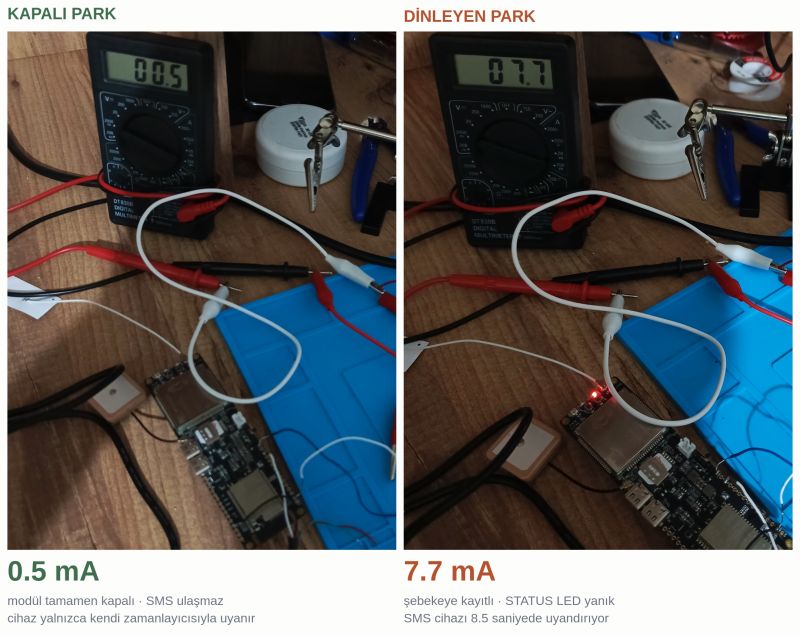
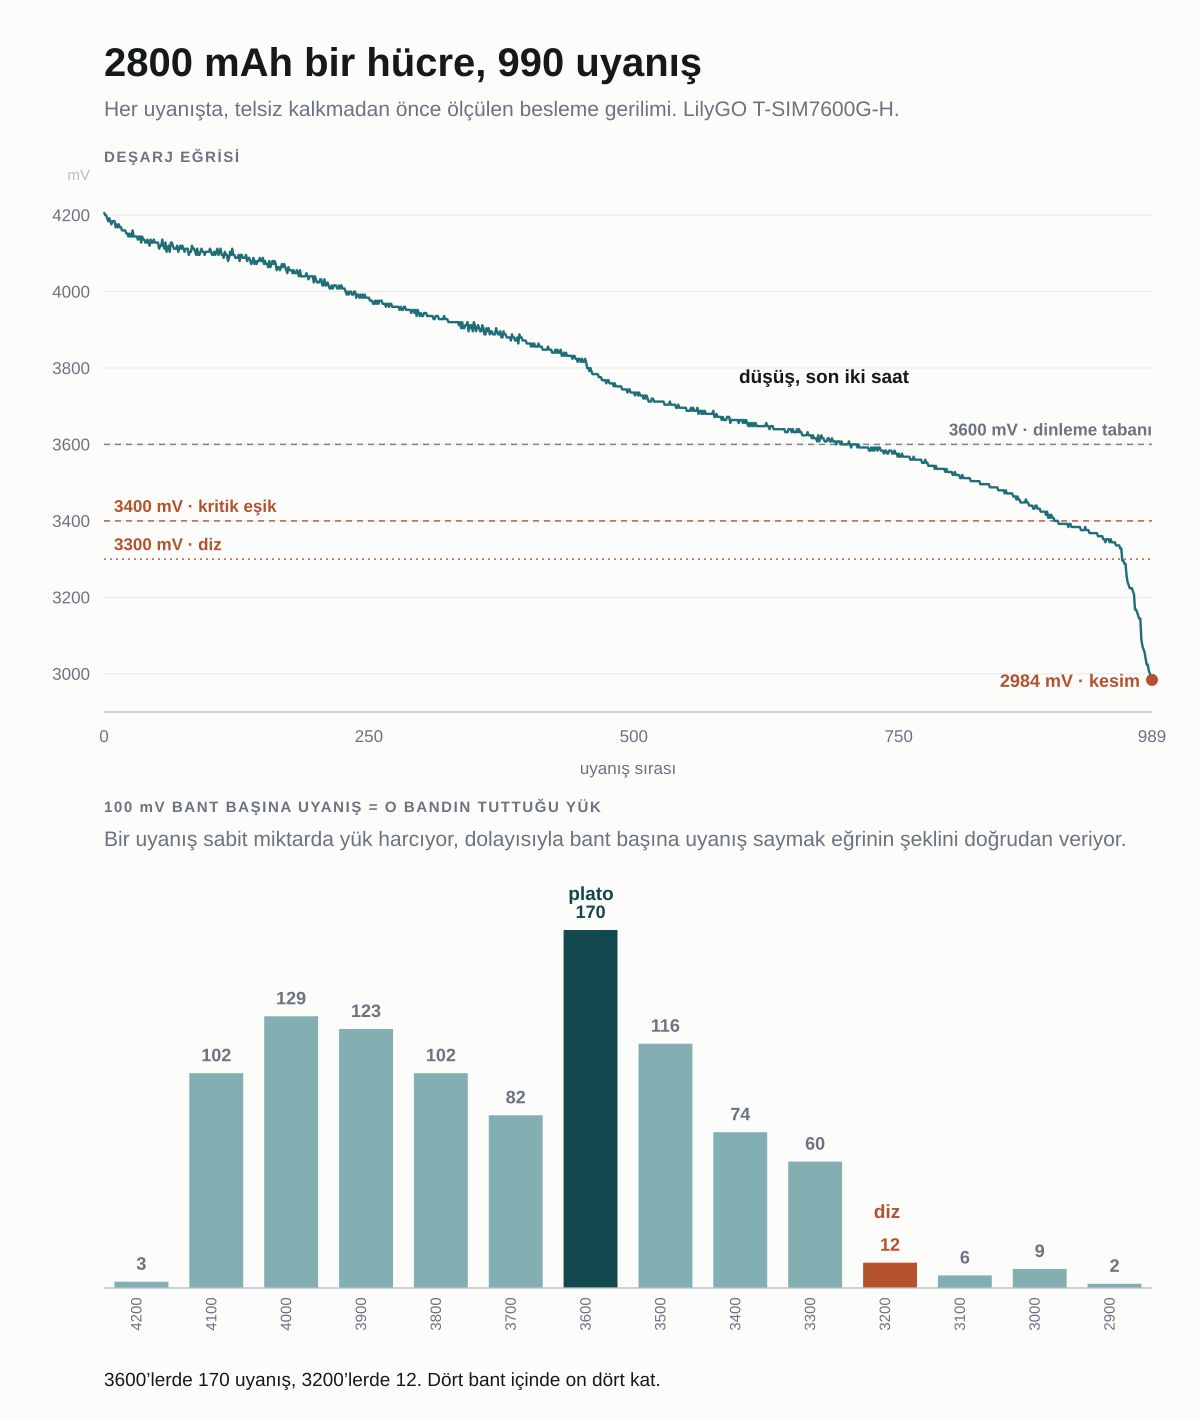
C (ESP-IDF 6.0) / Go / PostgreSQL FB2 Power Debugging · 990 Cycles FB2 Güç Analizi · 990 Döngü Private / Hardware Extension Özel / Donanım İmplantı

One-line Summary Tek Cümlelik Özet

A hardware-based cellular telemetry implant and physical red teaming extension for telekinetiC2, running low-power ESP-IDF firmware on LilyGO T-SIM7600G-H with a private Go/PostgreSQL control plane. telekinetiC2 için hücresel tabanlı bir telemetri implantı ve fiziksel red team donanımı; LilyGO T-SIM7600G-H üzerinde düşük güç tüketimli ESP-IDF firmware'i ve Go/PostgreSQL kontrol düzlemi.

Operational Concept Operasyonel Konsept

Intelekinetic operates out-of-band over commercial LTE networks, completely decoupled from target LAN or enterprise Wi-Fi infrastructure. Implants remain in deep sleep until awakened by scheduled timers or incoming SMS Ring Indicator (RI) pulses, perform one bounded encrypted synchronization cycle over HTTPS against the private Go control plane, and immediately return to low-power sleep states. Intelekinetic, ticari LTE hücresel ağları üzerinden bant dışı (out-of-band) çalışarak hedef yerel ağdan veya kurumsal Wi-Fi altyapısından tamamen bağımsız kalır. İmplantlar, zamanlayıcılar veya gelen SMS Ring Indicator (RI) darbeleriyle uyanana kadar derin uykuda kalır, özel Go kontrol düzlemine HTTPS üzerinden tek bir sınırlı şifreli senkronizasyon gerçekleştirir ve derhal düşük güç moduna döner.

FIRMWARE & HARDWARE FIRMWARE & DONANIM ESP-IDF 6.0.2 (Pure C), ESP32-WROVER-E, SIMCom SIM7600G-H LTE Cat-1, Lithium-ion Battery Fuel Gauge
CONTROL PLANE & CONSOLE KONTROL DÜZLEMİ & PANEL Go API, PostgreSQL 16, React 19 + Vite operator console, MapLibre tile proxy
[PROPRIETARY HARDWARE] [KAPALI DONANIM] Firmware & schematics closed-source Firmware ve şematikler özel mülk / kapalı kaynak
Read Hardware Engineering Report (LinkedIn · TR) Donanım Mühendisliği Raporunu Oku (LinkedIn · TR) ↗

kizagan

Python Remote Access Tool & Executable Builder · Open Source Python Uzaktan Erişim Aracı & Çalıştırılabilir Dosya Derleyicisi · Açık Kaynak

Python 3 / PyInstaller 122+ GitHub Stars · 27 Forks Public Repository Açık Kaynak Kodlu

One-line Summary Tek Cümlelik Özet

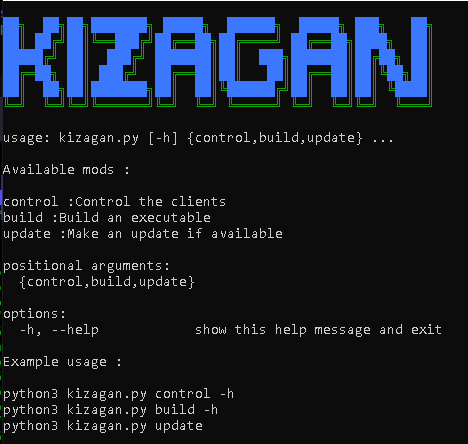
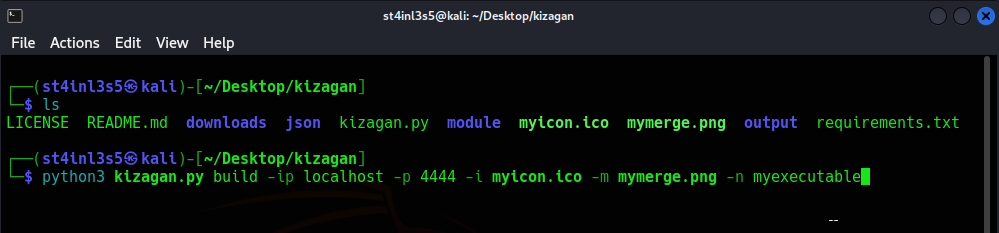
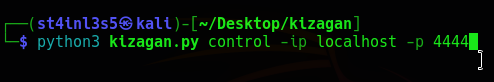
A multi-threaded Python remote access tool and executable builder capable of compiling autonomous Windows implants with arbitrary file merging and custom icon injection. Özel ikon enjeksiyonu ve sahte dosya birleştirme ile otonom Windows implantları derleyebilen çok iş parçacıklı (multi-threaded) Python uzaktan erişim aracı ve çalıştırılabilir dosya derleyicisi.

Architecture & Community Mimari & Topluluk

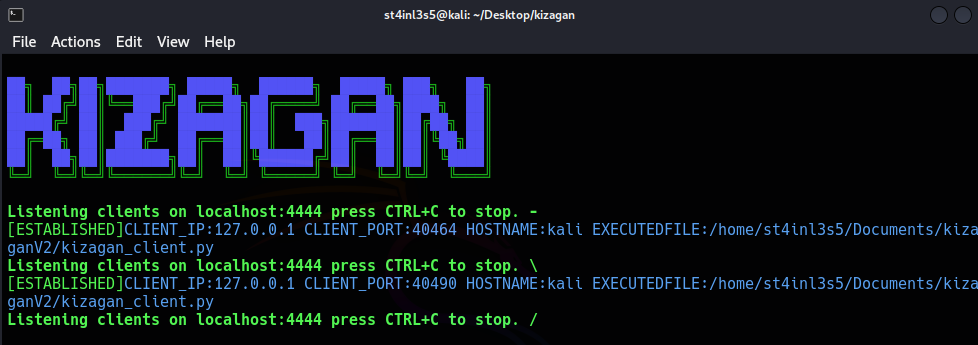
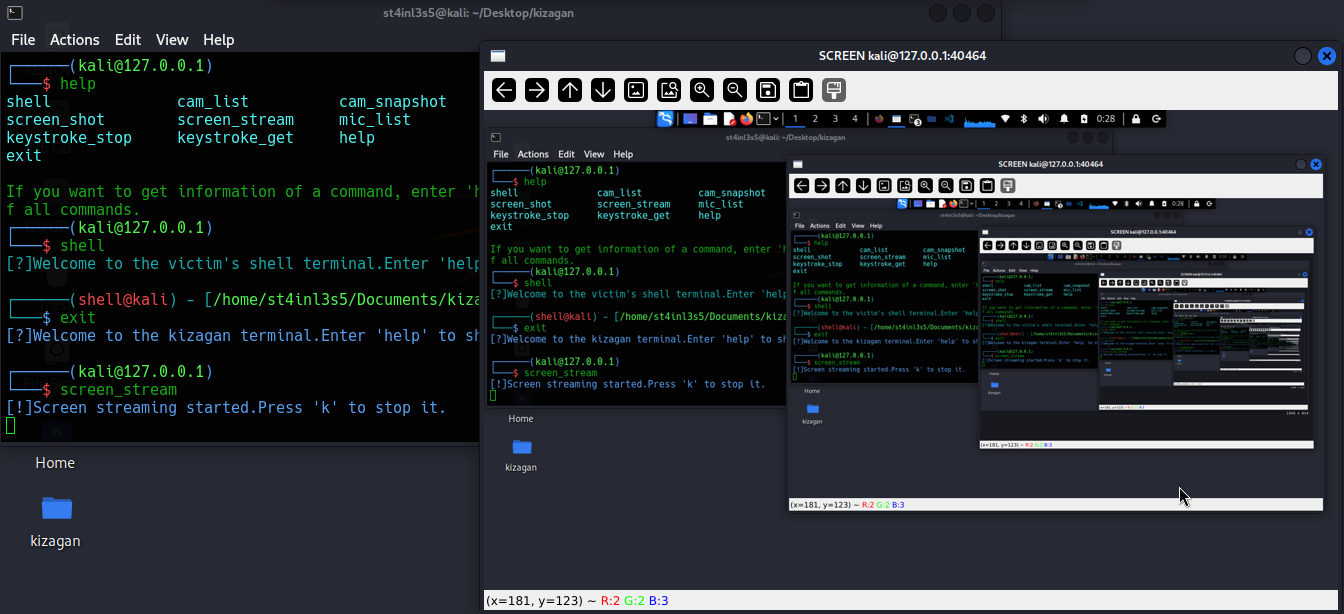
Developed as an open-source red teaming utility and educational tool for exploring remote command and control architectures. kizagan received 120+ stars on GitHub and features an interactive CLI listener that handles multiple victim connections simultaneously, dispatching shell commands and collecting system telemetry. Uzaktan komuta kontrol mimarilerini incelemek amacıyla açık kaynaklı bir red team ve eğitim aracı olarak geliştirildi. GitHub üzerinde 120'den fazla yıldız alan kizagan, birden fazla kurban bağlantısını eşzamanlı yönetebilen, kabuk komutları gönderen ve sistem telemetrisi toplayan etkileşimli bir CLI dinleyicisine sahiptir.

TECH STACK TEKNOLOJİ YIĞINI Python 3, Multi-threading Sockets, PyInstaller binary compilation
LICENSE & REPO LİSANS & REPO MIT License · st4inl3s5/kizagan (Public)
[OPEN SOURCE] [AÇIK KAYNAK] Published on GitHub under MIT License GitHub üzerinde MIT Lisansı ile yayınlandı
Inspect GitHub Repository (st4inl3s5/kizagan) GitHub Deposunu İncele (st4inl3s5/kizagan) ↗
CAREER & ACADEMICS KARİYER & EĞİTİM

Experience & Education Deneyim & Eğitim

Authorized vulnerability assessments, defense robotics telemetry pipelines, and responsible disclosures. Yetkili güvenlik değerlendirmeleri, robotik telemetri hatları, savunmaları ve sorumlu açıklamalar.

March 2025 – Present Mart 2025 – Günümüz

Security Researcher (Volunteer) Güvenlik Araştırmacısı (Gönüllü)

Trakya University IT Department · Edirne, Merkez Trakya Üniversitesi Bilgi İşlem Daire Başkanlığı · Edirne, Merkez

Authorized Assessments Yetkili Değerlendirmeler
  • Conducted authorized vulnerability assessments on central university infrastructure (trakya.edu.tr) and production mobile applications (Trakya Kampus 4.0).
  • Identified and responsibly reported critical security flaws including IDOR and Broken Access Control, uncovering a root-access privilege escalation path on the university Information Management System.
  • Performed infrastructure security auditing for Trakya Teknopark and Trakya University Research Hospital, reporting critical findings to system administrators.
  • Merkezi üniversite altyapısı (trakya.edu.tr) ve canlı mobil uygulamalar (Trakya Kampus 4.0) üzerinde yetkili zafiyet değerlendirmeleri gerçekleştirdim.
  • IDOR ve Hatalı Erişim Kontrolü (Broken Access Control) dahil kritik güvenlik açıklarını tespit edip sorumlu şekilde bildirdim; üniversite Bilgi Yönetim Sistemi üzerinde root yetkisine kadar yükselme yolunu ortaya çıkardım.
  • Trakya Teknopark ve Trakya Üniversitesi Araştırma Hastanesi altyapı güvenlik denetimlerini yürüterek kritik bulguları sistem yöneticilerine raporladım.
May 2025 – Present Mayıs 2025 – Günümüz

Communications Officer Haberleşme Sorumlusu

TRAKIHA, Teknofest UAV Team · Edirne, Merkez

RF Telemetry & Robotics RF Telemetri & Robotik
  • Configured and deployed long-range Ubiquiti networking hardware to establish a high-throughput, point-to-point (PtP) wireless communications pipeline between the unmanned aerial vehicle and Ground Control Station (GCS).
  • Engineered a low-latency video transmission pipeline delivering real-time, uninterrupted high-resolution visual feeds alongside critical flight telemetry streams.
  • Developed and optimized bidirectional communication architectures, bridging onboard computing on the Nvidia Jetson Xavier NX and autopilot telemetry on the Pixhawk Cube with the ground control interface under high-RF interference conditions.
  • İnsansız hava aracı ile Yer Kontrol İstasyonu (GCS) arasında yüksek verimli, noktadan noktaya (PtP) kablosuz iletişim hattı kurmak için uzun menzilli Ubiquiti ağ donanımlarını yapılandırdım ve konuşlandırdım.
  • Kritik uçuş telemetri verileriyle eşzamanlı olarak gerçek zamanlı, kesintisiz yüksek çözünürlüklü görüntü aktaran düşük gecikmeli bir video iletim hattı geliştirdim.
  • Yüksek RF paraziti koşullarında Nvidia Jetson Xavier NX üzerindeki dahili hesaplama ile Pixhawk Cube üzerindeki otopilot telemetrisini yer kontrol arayüzüne bağlayan çift yönlü iletişim mimarileri geliştirdim ve optimize ettim.
January 2025 – Present Ocak 2025 – Günümüz

Vulnerability Research & Disclosure Zafiyet Araştırması & Sorumlu Açıklama

Independent Security Research · Edirne, Merkez Bağımsız Güvenlik Araştırması · Edirne, Merkez

CVE-2026-1617 Published ↗ CVE-2026-1617 Yayınlandı ↗
  • Discovered a critical SQL Injection vulnerability in widely-used commercial enterprise software deployed across 100+ public and private institutions.
  • Conducted responsible disclosure by reporting the vulnerability to the National Cyber Incident Response Center (USOM).
  • Officially published and indexed as CVE-2026-1617 ↗ following vendor remediation and USOM verification.
  • 100'den fazla kamu ve özel kurumda kullanılan yaygın ticari kurumsal yönetim yazılımında kritik bir SQL Injection zafiyeti keşfettim.
  • Zafiyeti Ulusal Siber Olaylara Müdahale Merkezi'ne (USOM) raporlayarak sorumlu bildirim sürecini koordine ettim.
  • Üretici güvenlik yaması ve USOM doğrulamasının ardından resmi olarak CVE-2026-1617 ↗ koduyla yayınlandı ve dizine eklendi.
September 2023 – May 2027 Eylül 2023 – Mayıs 2027

Trakya University

Bachelor of Science in Computer Engineering · Edirne, Merkez Bilgisayar Mühendisliği Lisans Derecesi · Edirne, Merkez

Undergraduate Degree Lisans Eğitimi

Core focus: low-level systems programming, operating system kernels, distributed networks, cryptography, and computer architecture. Temel odak: düşük seviyeli sistem programlama, işletim sistemi çekirdekleri, dağıtık ağlar, kriptografi ve bilgisayar mimarisi.

OFFENSIVE RESEARCH & NOTES OFANSİF ARAŞTIRMA & NOTLAR

Research & Publications Araştırmalar & Yazılar

Technical write-ups on red team fields, hardware debugging, and command-and-control internals. Kırmızı takım alanları, donanım hata ayıklama ve komuta kontrol sistemleri üzerine teknik yazılar.

RSS Feed
20 min read 20 dk okuma

Teach the Stack to Lie: .pdata Unwinding and Call Stack Spoofing on x64

Every syscall from my last article left one artifact an investigator could still trust: the call stack. So I taught it to lie — parsing KernelBase.dll's .pdata unwind metadata to find a jmp gadget whose stack frame I could forge, and letting x64dbg's own unwinder prove the fake is seamless.

#Windows Internals #Call Stack Spoofing #EDR Evasion
Read Article → Yazıyı Oku →
COMMUNICATION CHANNELS İLETİŞİM KANALLARI

Direct Communications Doğrudan İletişim

For security research inquiries, responsible vulnerability disclosures, or technical collaborations, reach out through verified direct channels. Güvenlik araştırması görüşmeleri, sorumlu zafiyet bildirimleri veya teknik iş birlikleri için doğrulanmış doğrudan kanallardan iletişime geçebilirsiniz.

PRIMARY INBOX BİRİNCİL E-POSTA [email protected]
Compose Mail ↗ E-posta Gönder ↗ ·
SOURCE CONTROL KAYNAK KOD github.com/st4inl3s5
Open GitHub Profile ↗ GitHub Profilini Aç ↗
PROFESSIONAL NETWORK PROFESYONEL AĞ Yiğit Aydemir
Connect on LinkedIn ↗ LinkedIn'de Bağlantı Kur ↗
TECHNICAL ARTICLES TEKNİK MAKALELER Yiğit Aydemir
Read on Medium ↗ Medium'da Oku ↗